

INSS terá de revisar acessos após dados de segurados vazarem
TCU determinou que o INSS adote medidas de segurança após o vazamento de dados de milhões de beneficiários
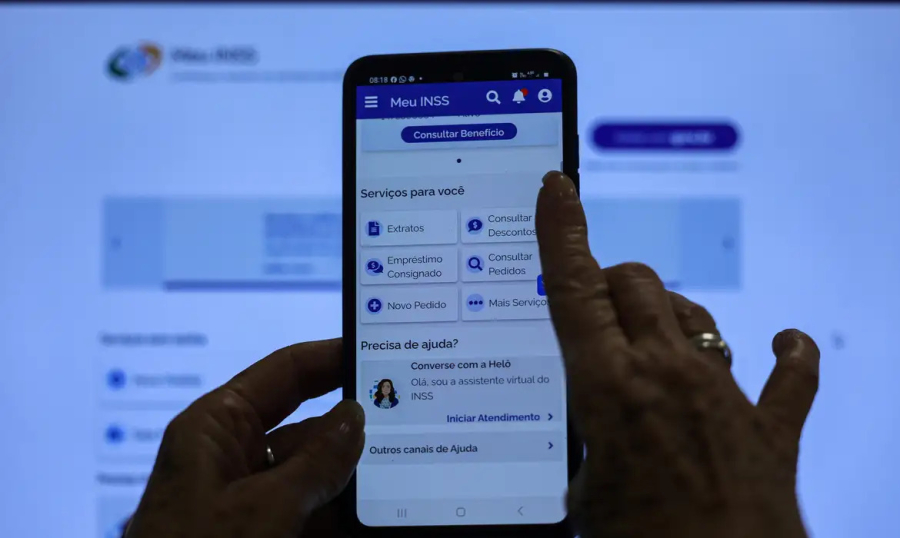 Foto: Reprodução
O Tribunal de Contas da União (TCU) determinou que o Instituto Nacional do Seguro Social (INSS) adote medidas para reforçar a segurança dos dados de aposentados, pensionistas e demais beneficiários.
A decisão foi tomada durante julgamento realizado em 16 de setembro, após uma auditoria que durou mais de um ano. O processo começou a partir de uma denúncia apresentada ao tribunal em 2025.
A investigação analisou um episódio em que milhões de dados de usuários foram acessados de forma indevida.
Credenciais foram bloqueadas
Como consequência da falha, 2.163 credenciais ativas de pessoas com acesso ao Sistema Integrado de Benefícios (SUIBE) foram removidas ou bloqueadas.
O TCU determinou que o INSS melhore o gerenciamento dos riscos relacionados à desativação e à remoção de usuários do sistema.
As medidas devem dar atenção especial aos acessos externos, utilizados por pessoas que não são servidoras concursadas.
Entre as determinações estão:
- revisão periódica dos acessos de usuários internos e externos;
- confirmação das identidades das pessoas que utilizam o sistema;
- remoção automática de acessos em casos de falhas ou suspeitas;
- aperfeiçoamento do controle sobre usuários desligados ou descredenciados.
INSS terá de reduzir dependência da Dataprev
O tribunal também recomendou que o INSS crie uma forma de controlar o sistema sem depender integralmente da Dataprev.
A empresa é responsável pelos dados da Previdência Social e pela implantação e pelo controle da estrutura tecnológica do órgão.
Atualmente, o acesso a determinadas movimentações depende do envio de ofícios e do cumprimento de prazos, o que dificulta uma resposta rápida em situações de risco.
Depois que o INSS cumprir todas as determinações, o processo deverá ser arquivado.
Troca de presidentes dificulta segurança
No voto, o ministro Benjamin Zymler, relator do caso, afirmou que a constante troca de gestão no INSS prejudica a continuidade das políticas de segurança da informação.
Segundo relatório do TCU, o instituto teve seis presidentes entre 2019 e 2026. As mudanças também costumam provocar substituições nas equipes responsáveis pela tecnologia da informação.
Para o relator, a instabilidade na liderança dificulta o planejamento tecnológico de longo prazo e reduz a continuidade das diretrizes estratégicas.
Nova falha expôs dados de segurados
Em abril de 2026, outra falha na plataforma digital do INSS permitiu o acesso indevido a dados de milhares de segurados.
O incidente foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD), mas só se tornou público em julho, após uma reportagem.
O INSS não informou o número exato de pessoas afetadas. Na época, o órgão afirmou que 97% dos dados expostos pertenciam a cidadãos falecidos.
Os casos envolvendo segurados sem registro de óbito — ou seja, pessoas vivas — somavam cerca de 50 mil, segundo o instituto.
Que dados foram expostos
A partir dos números informados pelo INSS, a estimativa é de que o vazamento tenha alcançado até 1,66 milhão de segurados.
Técnicos ouvidos sob reserva apontaram que aproximadamente 2 milhões de pessoas poderiam ter sido afetadas.
A falha ocorria quando uma terceira pessoa tentava apresentar, em nome do segurado, um pedido de benefício, como:
- aposentadoria;
- pensão por morte;
- auxílio-reclusão.
Ao informar o CPF do beneficiário, o sistema podia exibir dados como nome completo e data de nascimento.


COMENTÁRIOS